
การรักษาความปลอดภัย 5 ด้าน องค์กรควรวางระบบอย่างไรให้เหมาะกับพื้นที่
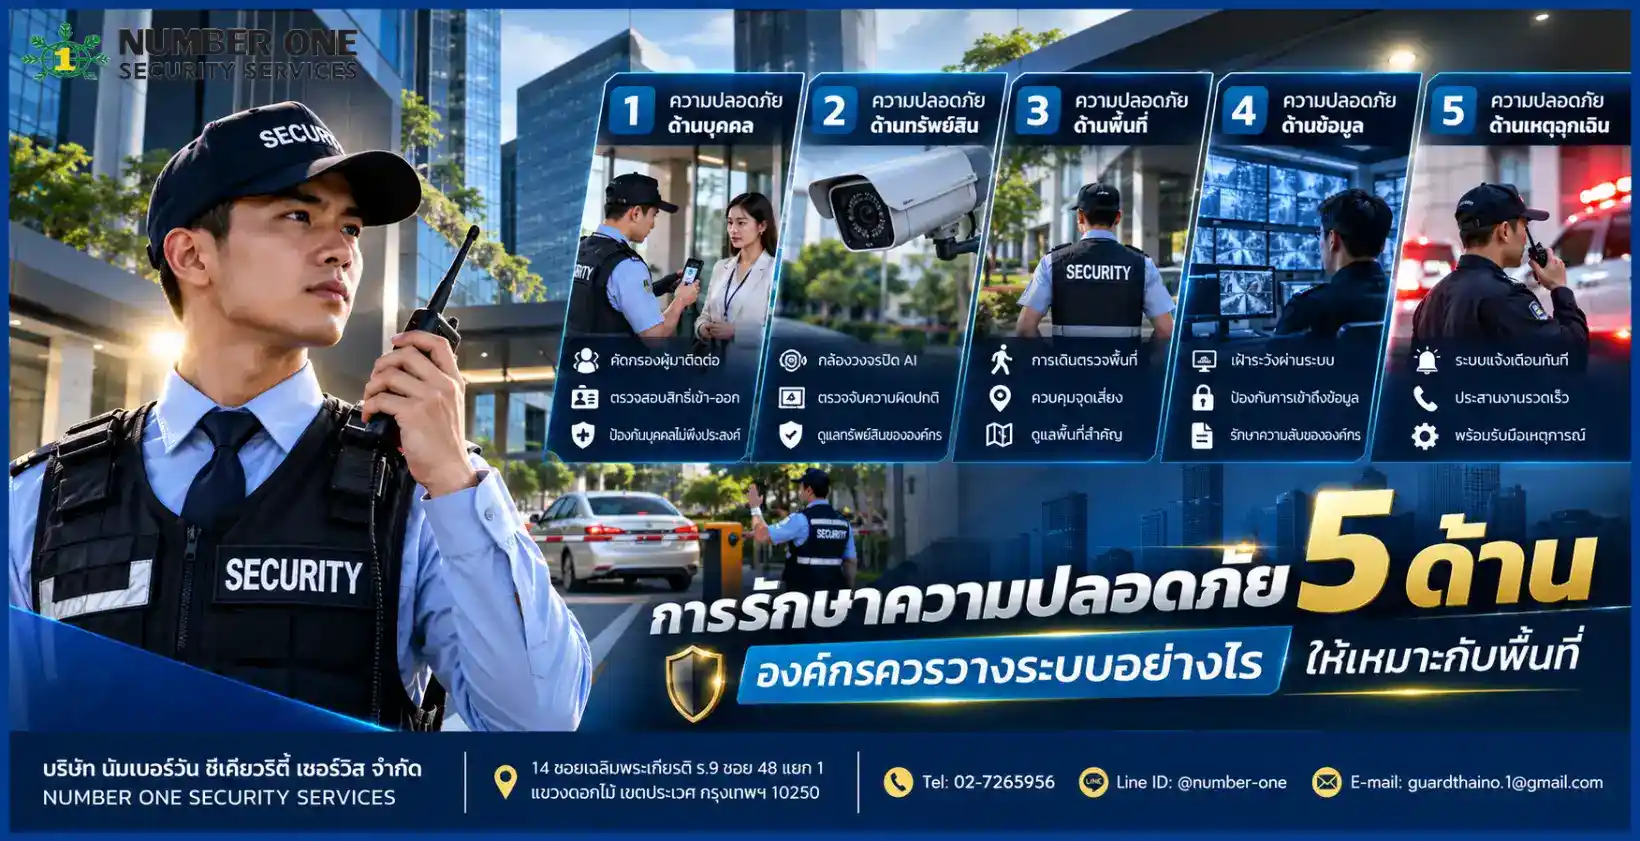
โรงงานมีเจ้าหน้าที่ รปภ. ประจำประตู กล้องวงจรปิดติดตั้งครบ และมีการเดินตรวจทุกวัน แต่ยังพบรถขนส่งเข้าออกโดยไม่มีข้อมูลผู้ติดต่อ หรือพบประตูคลังสินค้าเปิดทิ้งไว้โดยไม่มีผู้รับผิดชอบ ปัญหาเหล่านี้สะท้อนว่าการมีเจ้าหน้าที่และอุปกรณ์ไม่ได้หมายความว่าพื้นที่จะปลอดภัยเสมอไป องค์กรจึงควรเข้าใจ การ รักษา ความ ปลอดภัย 5 ด้าน เพื่อเชื่อมการควบคุมพื้นที่ การเฝ้าระวัง และการจัดการเหตุผิดปกติให้ทำงานร่วมกัน
สำหรับองค์กรที่ต้องการวาง ระบบรักษาความปลอดภัย ให้เหมาะสม ควรเริ่มจากประเมินความเสี่ยงของพื้นที่ แล้วกำหนดมาตรการให้ครอบคลุมตั้งแต่การป้องกันไปจนถึงการตอบสนองเหตุ ไม่ใช่เริ่มจากการเพิ่มจำนวนเจ้าหน้าที่หรือจัดซื้ออุปกรณ์เพียงอย่างเดียว
การ รักษา ความ ปลอดภัย 5 ด้าน ในบทความนี้หมายถึงกรอบการวางแผนสำหรับองค์กร ประกอบด้วย 1) การควบคุมบุคคลและยานพาหนะ 2) การป้องกันพื้นที่และทรัพย์สิน 3) การตรวจตราและเฝ้าระวัง 4) การบันทึกและรายงานข้อมูล และ 5) การตอบสนองและจัดการเหตุผิดปกติ ทั้งห้าด้านต้องทำงานต่อเนื่องกันเพื่อป้องกัน ตรวจพบ และลดผลกระทบจากเหตุการณ์ที่อาจเกิดขึ้น
กรอบดังกล่าวเป็นการจัดหมวดหมู่เพื่อช่วยให้องค์กรประเมินระบบของตนเอง ไม่ใช่ข้อกำหนดว่ามาตรฐานทางกฎหมายหรือมาตรฐานสากลทุกฉบับต้องแบ่งการรักษาความปลอดภัยออกเป็นห้าด้านเหมือนกัน
ทำไมองค์กรมีระบบรักษาความปลอดภัยแล้ว แต่ยังเกิดช่องโหว่?
สาเหตุสำคัญไม่ได้เกิดจากการขาดอุปกรณ์หรือกำลังเจ้าหน้าที่เสมอไป แต่เกิดจากการกำหนดมาตรการแยกส่วน โดยไม่มีการประเมินว่าความเสี่ยงแต่ละจุดสัมพันธ์กันอย่างไร
1. ไม่ได้ประเมินความเสี่ยงก่อนกำหนดมาตรการ
บางองค์กรเริ่มต้นจากการกำหนดจำนวน รปภ. ตามงบประมาณหรือจำนวนประตู โดยไม่ได้สำรวจว่ามีทรัพย์สินสำคัญอยู่ตรงไหน บุคคลภายนอกสามารถเข้าถึงพื้นที่ใดได้บ้าง และช่วงเวลาใดมีความเสี่ยงสูง
ตัวอย่างเช่น โรงงานมีประตูหลักเพียงหนึ่งจุด แต่มีคลังสินค้าราคาสูงอยู่ด้านหลังอาคาร หากให้เจ้าหน้าที่ประจำเฉพาะประตูโดยไม่มีการตรวจพื้นที่คลังสินค้า อาจเกิดช่องว่างด้านการเฝ้าระวัง แม้จะควบคุมทางเข้าออกได้ดีแล้วก็ตาม
2. มาตรการแต่ละส่วนไม่เชื่อมโยงกัน
องค์กรอาจมีกล้องวงจรปิด ระบบบัตรผ่าน และเจ้าหน้าที่รักษาความปลอดภัย แต่ไม่ได้กำหนดว่าเมื่อพบความผิดปกติ ใครต้องตรวจสอบ ใครมีอำนาจสั่งการ และต้องรายงานภายในระยะเวลาเท่าใด
มาตรฐาน ISO 31000:2018 อธิบายกระบวนการบริหารความเสี่ยงที่ครอบคลุมการระบุ วิเคราะห์ ประเมิน จัดการ ติดตาม และทบทวนความเสี่ยง ซึ่งสามารถนำหลักคิดมาประยุกต์ใช้กับการวางแผนรักษาความปลอดภัยขององค์กรได้ โดยมาตรฐานนี้ไม่ได้กำหนดกรอบการรักษาความปลอดภัยห้าด้านตามที่บทความจัดหมวดหมู่
3. กำหนดกำลังเจ้าหน้าที่ไม่สัมพันธ์กับภารกิจ
การจัดเจ้าหน้าที่หนึ่งคนต่อกะอาจเหมาะกับพื้นที่ที่มีจุดควบคุมเพียงแห่งเดียว แต่ไม่เหมาะกับพื้นที่ที่ต้องตรวจรถบรรทุก ควบคุมผู้มาติดต่อ และเดินตรวจแนวรั้วในช่วงเวลาเดียวกัน
ปัญหาไม่ได้อยู่ที่จำนวนคนเพียงอย่างเดียว แต่อยู่ที่ภารกิจใดจำเป็นต้องดำเนินการพร้อมกัน และมีเจ้าหน้าที่เพียงพอสำหรับแต่ละช่วงเวลาหรือไม่
4. ไม่มีการทบทวนเมื่อสภาพพื้นที่เปลี่ยนแปลง
โรงงานที่เพิ่มกะกลางคืน หมู่บ้านที่เปิดประตูทางเข้าใหม่ หรือสำนักงานที่มีผู้รับเหมาทำงานนอกเวลา ล้วนมีความเสี่ยงเปลี่ยนไปจากเดิม
หากยังใช้แผนรักษาความปลอดภัยชุดเดิมโดยไม่ปรับจุดควบคุมหรือรอบตรวจ อาจทำให้มาตรการที่เคยเพียงพอกลายเป็นช่องโหว่ได้
วิธีวาง การ รักษา ความ ปลอดภัย 5 ด้าน ให้เหมาะกับองค์กร
ก่อนกำหนดรายละเอียดแต่ละด้าน ควรสำรวจพื้นที่จริงและระบุความเสี่ยงที่ต้องควบคุม จากนั้นจึงเลือกมาตรการให้สัมพันธ์กับลักษณะการใช้งาน
ด้านที่ 1 การควบคุมบุคคลและยานพาหนะเข้าออก
เป้าหมายคือป้องกันบุคคลหรือยานพาหนะที่ไม่ได้รับอนุญาตเข้าสู่พื้นที่ และทำให้องค์กรสามารถตรวจสอบข้อมูลการเข้าออกย้อนหลังได้ตามความจำเป็น
สิ่งที่ควรกำหนดประกอบด้วย
- แยกประเภทพนักงาน ผู้มาติดต่อ ผู้รับเหมา และรถขนส่ง
- กำหนดจุดตรวจสอบและวิธียืนยันสิทธิการเข้าพื้นที่
- ระบุพื้นที่ที่บุคคลแต่ละประเภทสามารถเข้าถึง
- จัดทำขั้นตอนสำหรับบุคคลที่ไม่มีข้อมูลนัดหมาย
- กำหนดวิธีดำเนินการเมื่อพบผู้ฝ่าฝืนข้อกำหนด
ในสถานการณ์ปฏิบัติงานที่มีรถขนส่งเข้าออกจำนวนมาก การใช้ขั้นตอนเดียวกับผู้มาติดต่อทั่วไปอาจทำให้เกิดการรอคิวและความสับสน การแยกช่องทางหรือกำหนดขั้นตอนเฉพาะสำหรับรถขนส่งช่วยให้การตรวจสอบเป็นระบบมากขึ้น แต่ต้องพิจารณาพื้นที่จอดรอและจำนวนเจ้าหน้าที่ประกอบด้วย
สำหรับโรงงาน การตรวจสอบรถขนส่งอาจต้องเชื่อมกับใบส่งสินค้าและผู้รับผิดชอบภายใน ขณะที่สำนักงานอาจให้ความสำคัญกับการยืนยันผู้มาติดต่อและการเข้าถึงชั้นสำนักงานมากกว่า
ด้านที่ 2 การป้องกันพื้นที่และทรัพย์สินสำคัญ
เป้าหมายคือจำกัดโอกาสเข้าถึงทรัพย์สินหรือพื้นที่ที่มีความเสี่ยง และลดความเสียหายหากเกิดเหตุผิดปกติ
องค์กรควรจำแนกพื้นที่ตามระดับความสำคัญ เช่น พื้นที่สาธารณะ พื้นที่ปฏิบัติงาน พื้นที่จัดเก็บทรัพย์สิน และพื้นที่ที่อนุญาตเฉพาะบุคคลที่เกี่ยวข้อง
หลักการรักษาความปลอดภัย ในด้านนี้ไม่จำเป็นต้องใช้มาตรการเข้มงวดเท่ากันทุกจุด แต่ควรพิจารณามูลค่าทรัพย์สิน ความสำคัญต่อการดำเนินธุรกิจ โอกาสเกิดเหตุ และผลกระทบที่อาจตามมา
ตัวอย่างเช่น คลังสินค้าที่เก็บวัตถุดิบสำคัญอาจต้องกำหนดผู้มีสิทธิเข้าออก ตรวจสอบการเปิดปิดประตู และจัดรอบตรวจภายนอกอาคาร ส่วนพื้นที่ต้อนรับลูกค้าอาจใช้การสังเกตและการจัดระเบียบผู้มาติดต่อเป็นหลัก
ข้อดีของการแบ่งระดับพื้นที่คือองค์กรสามารถจัดสรรทรัพยากรไปยังจุดที่มีความเสี่ยงสูงได้เหมาะสมกว่า แต่ข้อเสียคือหากกำหนดพื้นที่หวงห้ามมากเกินความจำเป็น อาจกระทบต่อการทำงานและทำให้พนักงานหลีกเลี่ยงขั้นตอนที่ซับซ้อน
ด้านที่ 3 การตรวจตราและเฝ้าระวัง
การป้องกันเพียงอย่างเดียวไม่สามารถรับประกันว่าจะไม่มีเหตุเกิดขึ้น องค์กรจึงต้องมีวิธีตรวจพบความผิดปกติอย่างเหมาะสม
วิธีรักษาความปลอดภัย ในด้านการเฝ้าระวังอาจประกอบด้วยการประจำจุด การเดินตรวจพื้นที่ การตรวจภาพจากกล้องวงจรปิด และการรับแจ้งเหตุจากบุคลากรภายใน
การกำหนดรอบตรวจควรพิจารณาจากลักษณะพื้นที่ ไม่ใช่กำหนดเวลาเท่ากันทุกจุดโดยอัตโนมัติ
- จุดเสี่ยงที่มีการเคลื่อนไหวสูง อาจต้องมีผู้เฝ้าระวังต่อเนื่อง
- คลังสินค้าที่ปิดใช้งานตอนกลางคืน อาจกำหนดรอบตรวจตามความเสี่ยง
- แนวรั้วหรือพื้นที่ด้านหลังอาคาร ควรกำหนดจุดตรวจที่ครอบคลุมทางเข้าถึง
- พื้นที่ที่มีการก่อสร้างชั่วคราว ควรเพิ่มการตรวจสอบระหว่างดำเนินงาน
การเดินตรวจที่มีประสิทธิภาพต้องระบุว่าตรวจอะไร ไม่ใช่เพียงเดินผ่านจุดที่กำหนด เจ้าหน้าที่ควรทราบลักษณะความผิดปกติที่ต้องสังเกต เช่น ประตูเปิดค้าง ร่องรอยงัดแงะ บุคคลอยู่ผิดพื้นที่ หรือสิ่งกีดขวางเส้นทางฉุกเฉิน
ด้านที่ 4 การบันทึกข้อมูลและรายงานเหตุการณ์
ข้อมูลจากการตรวจตราจะมีประโยชน์ต่อองค์กรก็ต่อเมื่อสามารถส่งต่อให้ผู้เกี่ยวข้องและนำไปใช้ตรวจสอบหรือปรับปรุงมาตรการได้
สิ่งที่ควรกำหนด ได้แก่ รูปแบบสมุดรายงานประจำวัน รายการข้อมูลการเข้าออก วิธีบันทึกเหตุผิดปกติ ผู้รับรายงาน และขั้นตอนติดตามการแก้ไข
ตัวอย่างเช่น หากเจ้าหน้าที่พบประตูคลังสินค้าเปิดอยู่ในช่วงกลางคืน รายงานควรระบุเวลา สถานที่ สิ่งที่พบ การดำเนินการเบื้องต้น ผู้ที่ได้รับแจ้ง และผลการตรวจสอบ ไม่ควรบันทึกเพียงว่าเดินตรวจเรียบร้อยแล้ว
แนวทางการจัดการเหตุการณ์ของ NIST SP 800-61 Rev. 3 ให้ความสำคัญกับการเตรียมความพร้อม การตรวจพบ การตอบสนอง และการปรับปรุงจากเหตุการณ์ แม้เอกสารนี้มุ่งเน้นเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ ไม่ใช่คู่มือปฏิบัติงาน รปภ. แต่แนวคิดเรื่องการจัดการข้อมูลเหตุการณ์และการเรียนรู้จากเหตุสามารถใช้ประกอบการออกแบบกระบวนการรายงานขององค์กรได้
องค์กรควรกำหนดสิทธิในการเข้าถึงรายงานและระยะเวลาเก็บรักษาข้อมูลให้เหมาะสม โดยเฉพาะข้อมูลส่วนบุคคลของพนักงานและผู้มาติดต่อ
ด้านที่ 5 การตอบสนองและจัดการเหตุผิดปกติ
แม้องค์กรจะมีการป้องกันและตรวจตราที่ดี ก็ยังต้องเตรียมขั้นตอนสำหรับเหตุการณ์ที่ไม่สามารถป้องกันได้ทั้งหมด
เหตุการณ์ที่ควรวางแผนรองรับ เช่น บุคคลบุกรุก การสูญหายของทรัพย์สิน การทะเลาะวิวาท อุบัติเหตุ ไฟไหม้ หรือเหตุที่ต้องประสานหน่วยงานภายนอก
การตอบสนองควรกำหนดอย่างน้อยสี่ส่วน ได้แก่ การแจ้งเหตุ การประเมินสถานการณ์เบื้องต้น การประสานผู้รับผิดชอบ และการบันทึกผลหลังเหตุการณ์
บทบาทของเจ้าหน้าที่รักษาความปลอดภัยต้องอยู่ภายใต้ขอบเขตหน้าที่ ความปลอดภัยของผู้ปฏิบัติงาน และกฎหมายที่เกี่ยวข้อง ไม่ควรกำหนดให้เจ้าหน้าที่เข้าเผชิญเหตุอันตรายเกินความสามารถหรือใช้อำนาจที่กฎหมายไม่ได้ให้อำนาจไว้
ในกรณีเหตุเพลิงไหม้ เจ้าหน้าที่อาจมีหน้าที่แจ้งเตือน ประสานทีมฉุกเฉิน และสนับสนุนการควบคุมทางเข้าออกตามแผนของสถานประกอบการ ไม่ใช่ทำหน้าที่แทนผู้เชี่ยวชาญด้านดับเพลิง
ตารางเปรียบเทียบ การ รักษา ความ ปลอดภัย 5 ด้าน
แต่ละด้านมีวัตถุประสงค์ต่างกัน แต่ต้องเชื่อมโยงกันจึงจะเกิดผลในการปฏิบัติงานจริง
| ด้าน | เป้าหมาย | ตัวอย่างมาตรการ | วิธีตรวจสอบผล |
| 1. ควบคุมการเข้าออก | จำกัดผู้ไม่มีสิทธิ | ตรวจบุคคล รถ และสิทธิการเข้า | ตรวจรายการเข้าออก |
| 2. ป้องกันพื้นที่และทรัพย์สิน | ลดโอกาสสูญเสีย | แบ่งเขตพื้นที่และควบคุมจุดเสี่ยง | ตรวจสภาพพื้นที่ |
| 3. ตรวจตราและเฝ้าระวัง | พบความผิดปกติ | ประจำจุด เดินตรวจ เฝ้าดูกล้อง | ตรวจบันทึกรอบตรวจ |
| 4. บันทึกและรายงาน | ส่งต่อข้อมูลที่ตรวจสอบได้ | รายงานประจำวันและรายงานเหตุ | ตรวจความครบถ้วนของข้อมูล |
| 5. ตอบสนองเหตุ | จำกัดผลกระทบ | แจ้งเหตุ ประสานงาน และดำเนินการตามแผน | ทบทวนผลหลังเกิดเหตุ |
ตารางนี้ใช้เป็นกรอบตรวจสอบเบื้องต้นได้ หากองค์กรพบว่ามีมาตรการบางด้านแต่ไม่มีผู้รับผิดชอบหรือขั้นตอนเชื่อมต่อกัน ควรพิจารณาปรับกระบวนการก่อนเพิ่มทรัพยากร
ตัวอย่างการนำ การ รักษา ความ ปลอดภัย 5 ด้าน ไปใช้กับพื้นที่จริง
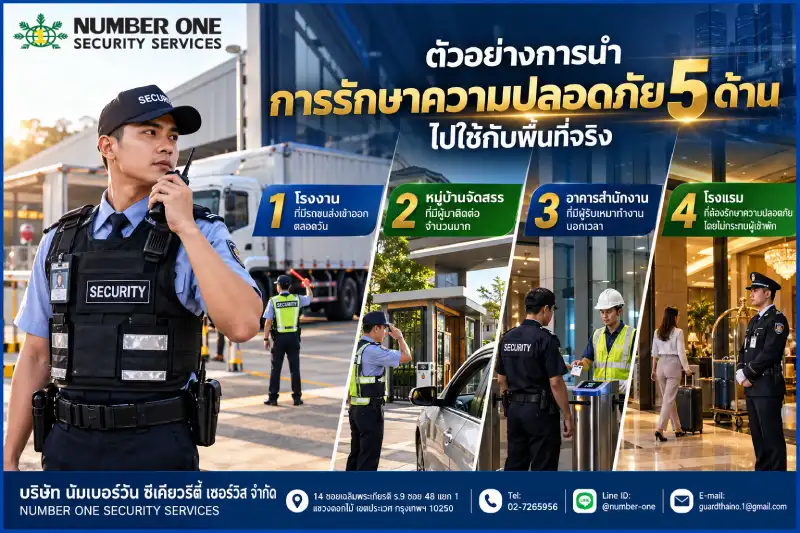
องค์กรแต่ละประเภทไม่ควรใช้แผนเดียวกันทั้งหมด เพราะลักษณะทรัพย์สิน ผู้ใช้งาน และความเสี่ยงแตกต่างกัน การกำหนดมาตรการจึงต้องอาศัยข้อมูลพื้นที่จริงเป็นหลัก
ตัวอย่างที่ 1 โรงงานที่มีรถขนส่งเข้าออกตลอดวัน
สมมติโรงงานแห่งหนึ่งมีประตูพนักงานหนึ่งจุด ประตูรถบรรทุกหนึ่งจุด คลังสินค้าด้านหลัง และแนวรั้วที่ต้องตรวจทุกสองชั่วโมง
เมื่อประเมินทั้งห้าด้าน อาจกำหนดแนวทางดังนี้
- ควบคุมการเข้าออกโดยแยกขั้นตอนตรวจพนักงานกับรถขนส่ง
- จำกัดสิทธิการเข้าคลังสินค้าเฉพาะผู้เกี่ยวข้อง
- จัดเจ้าหน้าที่เดินตรวจคลังสินค้าและแนวรั้วตามรอบ
- บันทึกข้อมูลรถขนส่งและความผิดปกติที่พบ
- กำหนดผู้รับผิดชอบเมื่อพบรถไม่ได้รับอนุญาตหรือประตูคลังสินค้าเปิดค้าง
หากมีเจ้าหน้าที่เพียงหนึ่งคนต่อกะ และต้องประจำประตูหลักตลอดเวลา เจ้าหน้าที่คนนั้นย่อมไม่สามารถเดินตรวจคลังสินค้าพร้อมกับควบคุมประตูได้ องค์กรจึงต้องพิจารณาจัดกำลังเพิ่มเติม ปรับขั้นตอน หรือกำหนดผู้รับผิดชอบงานบางส่วนใหม่
ตัวอย่างที่ 2 หมู่บ้านจัดสรรที่มีผู้มาติดต่อจำนวนมาก
หมู่บ้านมักให้ความสำคัญกับการคัดกรองรถบุคคลภายนอก การสังเกตพฤติกรรมผิดปกติ และการตรวจพื้นที่ส่วนกลาง
หากพบว่ารถผู้มาติดต่อเข้าออกโดยไม่มีข้อมูลปลายทาง ควรเริ่มจากทบทวนขั้นตอนการตรวจสอบผู้มาติดต่อและการประสานลูกบ้าน ไม่จำเป็นต้องสรุปทันทีว่าต้องเพิ่มเจ้าหน้าที่
อย่างไรก็ตาม หากช่วงเวลาเร่งด่วนมีรถจำนวนมากจนเจ้าหน้าที่ไม่สามารถตรวจสอบได้ครบถ้วน อาจต้องปรับช่องทางเข้าออกหรือเพิ่มกำลังเฉพาะช่วงเวลา
ตัวอย่างที่ 3 อาคารสำนักงานที่มีผู้รับเหมาทำงานนอกเวลา
อาคารสำนักงานอาจมีมาตรการตรวจผู้มาติดต่อในเวลาทำการที่เหมาะสมอยู่แล้ว แต่เกิดช่องว่างเมื่อมีผู้รับเหมาเข้าทำงานหลังเลิกงาน
องค์กรควรกำหนดรายชื่อผู้ได้รับอนุญาต พื้นที่ปฏิบัติงาน ระยะเวลาที่อนุญาต และผู้ประสานงานภายใน พร้อมจัดให้มีการตรวจสอบเมื่อสิ้นสุดงาน
การใช้ขั้นตอนดังกล่าวช่วยลดความเสี่ยงจากบุคคลที่อยู่ในอาคารโดยไม่มีผู้รับผิดชอบ และทำให้ตรวจสอบเหตุการณ์ย้อนหลังได้สะดวกขึ้น
ตัวอย่างที่ 4 โรงแรมที่ต้องรักษาความปลอดภัยโดยไม่กระทบผู้เข้าพัก
โรงแรมแตกต่างจากโรงงาน เพราะต้องเปิดพื้นที่บางส่วนให้แขกและบุคคลภายนอกใช้บริการ ขณะที่พื้นที่หลังบ้าน ห้องควบคุม และบริเวณจัดเก็บทรัพย์สินยังต้องจำกัดสิทธิการเข้าถึง
มาตรการจึงควรแยกพื้นที่บริการออกจากพื้นที่ปฏิบัติงานของพนักงาน และกำหนดขั้นตอนเมื่อพบผู้ที่ไม่มีสิทธิอยู่ในบริเวณหวงห้าม
การจัดเจ้าหน้าที่ควรคำนึงถึงทั้งความปลอดภัยและการให้บริการ เพื่อไม่ให้การตรวจสอบสร้างความไม่สะดวกเกินจำเป็นแก่ผู้เข้าพัก
ข้อควรระวังในการวางมาตรการรักษาความปลอดภัย
การกำหนด มาตรการรักษาความปลอดภัย มากขึ้นไม่ได้หมายความว่าระบบจะมีประสิทธิภาพมากขึ้นเสมอไป หากมาตรการนั้นไม่สอดคล้องกับลักษณะพื้นที่หรือไม่มีผู้รับผิดชอบที่ชัดเจน
อย่าประเมินจำนวน รปภ. จากขนาดพื้นที่เพียงอย่างเดียว
พื้นที่ขนาดเท่ากันอาจต้องใช้กำลังเจ้าหน้าที่แตกต่างกันตามจำนวนประตู ปริมาณรถและบุคคล จุดเสี่ยง และช่วงเวลาปฏิบัติงาน
ควรแยกงานที่ต้องมีเจ้าหน้าที่ประจำตลอดเวลาออกจากงานที่สามารถกำหนดเป็นรอบตรวจ แล้วจึงประเมินจำนวนกำลังให้เหมาะสม
สำหรับรายละเอียดขอบเขตงาน สามารถศึกษาเพิ่มเติมได้ที่ รปภ. มีหน้าที่อะไรบ้าง เพื่อให้การกำหนดภารกิจสอดคล้องกับหน้าที่ของผู้ปฏิบัติงาน
อย่าพึ่งพาอุปกรณ์โดยไม่มีขั้นตอนตอบสนอง
กล้องวงจรปิดช่วยสนับสนุนการตรวจสอบ แต่หากไม่มีผู้เฝ้าระวังหรือไม่มีขั้นตอนเมื่อพบความผิดปกติ ก็อาจไม่สามารถช่วยให้ตอบสนองเหตุได้ทันเวลา
องค์กรควรกำหนดว่าใครรับผิดชอบตรวจสอบข้อมูล ใครเป็นผู้ตัดสินใจ และกรณีใดต้องแจ้งผู้บริหารหรือหน่วยงานภายนอก
อย่าใช้มาตรการเดียวกันทุกพื้นที่
บางองค์กรอาจเห็นว่าการใช้มาตรฐานเดียวกันทุกอาคารช่วยให้ควบคุมงานง่ายและลดความซับซ้อน ซึ่งมีข้อดีในด้านการบริหารจัดการ แต่หากนำรายละเอียดการปฏิบัติงานชุดเดียวกันไปใช้ทุกพื้นที่โดยไม่พิจารณาความเสี่ยง อาจทำให้บางจุดได้รับการควบคุมไม่เพียงพอ ขณะที่บางจุดมีขั้นตอนมากเกินความจำเป็น
แนวทางที่เหมาะสมคือกำหนดนโยบายหลักร่วมกัน แล้วปรับรายละเอียดของจุดตรวจ รอบตรวจ และขั้นตอนปฏิบัติตามลักษณะพื้นที่
ระวังการเก็บข้อมูลส่วนบุคคลเกินความจำเป็น
การบันทึกข้อมูลผู้มาติดต่อ ทะเบียนรถ หรือภาพจากกล้องวงจรปิด ควรพิจารณาวัตถุประสงค์ ความจำเป็น การแจ้งข้อมูลแก่เจ้าของข้อมูล การควบคุมผู้เข้าถึง และระยะเวลาเก็บรักษาตามกฎหมายที่เกี่ยวข้อง
ไม่ควรเก็บสำเนาเอกสารหรือข้อมูลส่วนบุคคลทุกประเภทโดยอัตโนมัติ หากไม่มีเหตุผลและฐานทางกฎหมายรองรับ
ต้องทบทวนมาตรการหลังเกิดเหตุหรือมีการเปลี่ยนแปลงพื้นที่
องค์กรควรทบทวนแผนเมื่อมีการเปิดประตูใหม่ เพิ่มพื้นที่คลังสินค้า เปลี่ยนเวลาทำงาน หรือพบเหตุการณ์ที่สะท้อนช่องโหว่ของระบบ
การทบทวนไม่จำเป็นต้องหมายถึงการเปลี่ยนระบบทั้งหมด แต่อาจเป็นการปรับจุดประจำ เพิ่มรายการตรวจสอบ หรือแก้ไขขั้นตอนรายงานให้เหมาะกับสถานการณ์ใหม่
ในมุมของการประเมินงานรักษาความปลอดภัยสำหรับองค์กร จุดที่ควรให้ความสำคัญคือความสัมพันธ์ระหว่างภารกิจกับเวลาปฏิบัติงาน เช่น เจ้าหน้าที่ต้องตรวจรถและเดินตรวจในช่วงเวลาเดียวกันหรือไม่ การตรวจสอบความซ้อนทับของงานตั้งแต่ก่อนจัดกำลังช่วยให้เห็นข้อจำกัดของแผนได้ชัดเจนกว่าการกำหนดจำนวนคนจากพื้นที่เพียงอย่างเดียว
การวางแผนที่ดีควรตอบได้ว่าพื้นที่ใดมีความเสี่ยง ใครมีหน้าที่ควบคุม จะตรวจพบเหตุอย่างไร และเมื่อพบเหตุแล้วใครรับผิดชอบขั้นตอนต่อไป หากยังตอบคำถามเหล่านี้ไม่ได้ องค์กรควรปรับรายละเอียดการปฏิบัติงานก่อนตัดสินใจลงทุนเพิ่มเติม
รปภ. มีบทบาทอย่างไรในระบบรักษาความปลอดภัยขององค์กร?
เจ้าหน้าที่รักษาความปลอดภัยเป็นส่วนสำคัญของการควบคุมและเฝ้าระวัง แต่ไม่ได้ทำหน้าที่แทนมาตรการทั้งหมดขององค์กร
บทบาทหลักอาจประกอบด้วยการควบคุมการเข้าออก การตรวจพื้นที่ การสังเกตความผิดปกติ การบันทึกข้อมูล และการประสานงานเมื่อเกิดเหตุ ทั้งนี้ขึ้นอยู่กับขอบเขตงานที่องค์กรกำหนด
การจัดกำลังจึงควรเริ่มจากการระบุจุดประจำและภารกิจที่จำเป็น แล้วพิจารณาช่วงเวลาทำงาน จุดที่ต้องเฝ้าระวังต่อเนื่อง และภารกิจที่สามารถจัดเป็นรอบตรวจได้
นอกจากนี้ คุณภาพการปฏิบัติงานยังสัมพันธ์กับวินัย ความรับผิดชอบ และความสามารถในการสื่อสาร สามารถอ่านเพิ่มเติมเรื่อง คุณสมบัติ รปภ. เพื่อใช้ประกอบการกำหนดความต้องการขององค์กร
เมื่อองค์กรมีขอบเขตงานชัดเจนแล้ว จึงสามารถนำข้อมูลไปประเมินการจัดกำลังกับผู้ให้บริการ โดยศึกษา บริการรักษาความปลอดภัยสำหรับองค์กร ของ Number1 Security Guard หรืออ่านแนวทาง จ้างบริษัท รปภ. ก่อนเข้าสู่ขั้นตอนพิจารณาผู้ให้บริการ
FAQ คำถามที่พบบ่อยเกี่ยวกับ การ รักษา ความ ปลอดภัย 5 ด้าน
Q1: การ รักษา ความ ปลอดภัย 5 ด้าน มีอะไรบ้าง?
A: ในกรอบการวางแผนของบทความนี้ ประกอบด้วยการควบคุมบุคคลและยานพาหนะ การป้องกันพื้นที่และทรัพย์สิน การตรวจตราและเฝ้าระวัง การบันทึกและรายงาน และการตอบสนองเหตุผิดปกติ ทั้งห้าด้านเป็นองค์ประกอบที่ควรทำงานร่วมกัน ไม่ใช่การแบ่งประเภทที่กฎหมายกำหนดตายตัว
Q2: การรักษาความปลอดภัยในองค์กรควรเริ่มจากอะไร?
A: การรักษาความปลอดภัยในองค์กร ควรเริ่มจากการสำรวจพื้นที่ ระบุทรัพย์สินสำคัญ ทางเข้าออก บุคคลที่ใช้พื้นที่ ช่วงเวลาทำงาน และเหตุการณ์ที่อาจเกิดขึ้น จากนั้นประเมินความเสี่ยงและกำหนดมาตรการให้เหมาะสม ก่อนพิจารณาจำนวนเจ้าหน้าที่หรืออุปกรณ์ที่จำเป็น
Q3: การรักษาความปลอดภัยมีอะไรบ้างนอกจากการใช้ รปภ.?
A: หากถามว่า การรักษาความปลอดภัยมีอะไรบ้าง นอกจากเจ้าหน้าที่ คำตอบคือการควบคุมสิทธิการเข้าออก การแบ่งพื้นที่ควบคุม อุปกรณ์เฝ้าระวัง การบันทึกข้อมูล แผนฉุกเฉิน และขั้นตอนประสานงาน โดยต้องเลือกใช้ตามความเสี่ยงและลักษณะขององค์กร
Q4: โรงงานและหมู่บ้านควรใช้ระบบรักษาความปลอดภัยเหมือนกันหรือไม่?
A: ไม่จำเป็นต้องเหมือนกันทั้งหมด โรงงานมักให้ความสำคัญกับรถขนส่ง คลังสินค้า วัตถุดิบ และพื้นที่ปฏิบัติงาน ส่วนหมู่บ้านเน้นการตรวจสอบผู้มาติดต่อ ยานพาหนะ และพื้นที่ส่วนกลาง ทั้งสองประเภทใช้หลักคิดเรื่องการประเมินความเสี่ยงร่วมกันได้ แต่รายละเอียดมาตรการควรแตกต่างตามการใช้งานจริง
Q5: องค์กรควรทบทวนแผนรักษาความปลอดภัยบ่อยแค่ไหน?
A: ควรกำหนดรอบทบทวนตามระดับความเสี่ยงขององค์กร และทบทวนเพิ่มเติมเมื่อเกิดเหตุผิดปกติ มีการเปลี่ยนทางเข้าออก เพิ่มพื้นที่ใช้งาน เปลี่ยนรูปแบบการทำงาน หรือพบข้อบกพร่องจากการตรวจสอบ ไม่ควรรอให้เกิดความเสียหายก่อนจึงปรับแผน
สรุป การรักษาความปลอดภัยที่ดีต้องเชื่อมทุกด้านเข้าด้วยกัน
การวางแผนรักษาความปลอดภัยสำหรับองค์กรไม่ควรเริ่มจากจำนวน รปภ. หรืออุปกรณ์ที่ต้องติดตั้ง แต่ควรเริ่มจากความเสี่ยงของพื้นที่และภารกิจที่จำเป็น
กรอบทั้งห้าด้านช่วยให้องค์กรตรวจสอบได้ว่ามีการควบคุมการเข้าออก ป้องกันทรัพย์สิน เฝ้าระวัง บันทึกข้อมูล และตอบสนองเหตุอย่างครบถ้วนหรือไม่ รวมถึงเห็นจุดที่มาตรการยังไม่เชื่อมต่อกัน
เมื่อทราบความเสี่ยงและจุดควบคุมแล้ว องค์กรจะสามารถกำหนดหน้าที่เจ้าหน้าที่ รอบตรวจ ช่วงเวลาปฏิบัติงาน และจำนวนกำลังได้เหมาะสมยิ่งขึ้น พร้อมทบทวนมาตรการเมื่อสภาพพื้นที่เปลี่ยนแปลง
สำหรับองค์กรในกรุงเทพฯ และปริมณฑลที่ต้องการประเมินจุดประจำและจำนวนเจ้าหน้าที่รักษาความปลอดภัย สามารถติดต่อ Number1 Security Guard เพื่อสอบถามการให้บริการและแนวทางจัดกำลังตามขอบเขตงานของพื้นที่จริง
ดูบริการจัดหา รปภ. สำหรับองค์กร
แหล่งข้อมูลอ้างอิง
- International Organization for Standardization (ISO) — ISO 31000:2018 Risk Management — Guidelines แนวทางบริหารความเสี่ยงที่ครอบคลุมการระบุ วิเคราะห์ ประเมิน จัดการ และติดตามความเสี่ยง ใช้อ้างอิงประกอบหัวข้อการประเมินความเสี่ยงก่อนวางมาตรการ อ่านข้อมูล ISO 31000:2018
- National Institute of Standards and Technology (NIST) — SP 800-61 Revision 3 (2025) แนวทางจัดการเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ ใช้อ้างอิงเฉพาะหลักคิดเรื่องการเตรียมพร้อม ตรวจพบ ตอบสนอง และปรับปรุงกระบวนการ ไม่ใช่มาตรฐานการปฏิบัติงานของ รปภ. โดยตรง อ่านเอกสาร NIST SP 800-61 Rev. 3
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — ใช้อ้างอิงประกอบข้อควรระวังเรื่องการเก็บรวบรวมและใช้ข้อมูลผู้มาติดต่อ รวมถึงการจัดการข้อมูลส่วนบุคคลภายในองค์กร อ่านข้อมูลกฎหมายคุ้มครองข้อมูลส่วนบุคคล